AnthropicはClaudeを作る会社で、THE DECODERはサイバー防御におそらく最も強いAIの作り手と書いています。その社内のシステムに、セキュリティ企業のCathedralが、Anthropicの弱点探しの報奨金制度の中で、AIエージェントを使って入りました。AIエージェントは、道具を使いながら作業を自分で進めるAIです。
この記事の要点
- AIエージェントが、外の業務ソフトから社内に入った
- どこから入られても同じなら、守りはいちばん弱い入口で決まる
- AIは休まず安く試せるので、手薄な入口が見つかりやすい
- 社内のデータにつないだ外のサービスを、届く範囲ごとに並べる
AIエージェントは、どこから社内に入ったか。AIエージェントがAnthropicの自社のシステムを何日も試したあと、下を回って社内とつないだ外の業務ソフトに移り、そこから営業・人事・ITの一部に届いた図。会話やソースコードには届いていない。THE DECODER(2026年10月28日)の報道をもとに、Anthropicの説明の順で描きました。位置と大きさは模式で、続いた長さと届いた範囲は、AnthropicとCathedralで説明が分かれています。
AIエージェントが、外の業務ソフトからAnthropicの社内に入った
THE DECODERによると、Cathedralの研究者は、外の管理と営業のソフトから入りました。Cathedralの報告では、AIエージェントが会議の文字起こし、給与のデータ、Slackのメッセージなどへの道を見つけています。
Anthropicは、営業・人事・ITの一部のシステムに入られたと認め、Claudeとの会話、ソースコード、モデルの重みは漏れていないとしています。見つけた日のうちに入口を閉じ、外のソフトも止めました。どこまで見られたかは、いまも言い分が分かれています。
| 食い違う点 | Cathedral | Anthropic |
|---|---|---|
| 続いた長さ | 12時間足らず | 数日 |
| 弱点の報告 | セキュリティ研究の標準的なやり方に従った | 2つ見つけて1つだけ報告し、制度の決まりに反した |
防御に強いAIを持つ会社に、なぜ外の業務ソフトから入れたのか
THE DECODERは、AnthropicをAIが主導する攻撃に最も備えていそうな会社と書いています。それでもなぜここまで深く入られたのかに、Anthropicの担当者は答えていません。
どこから入られても同じなら、守りはいちばん弱い入口で決まる
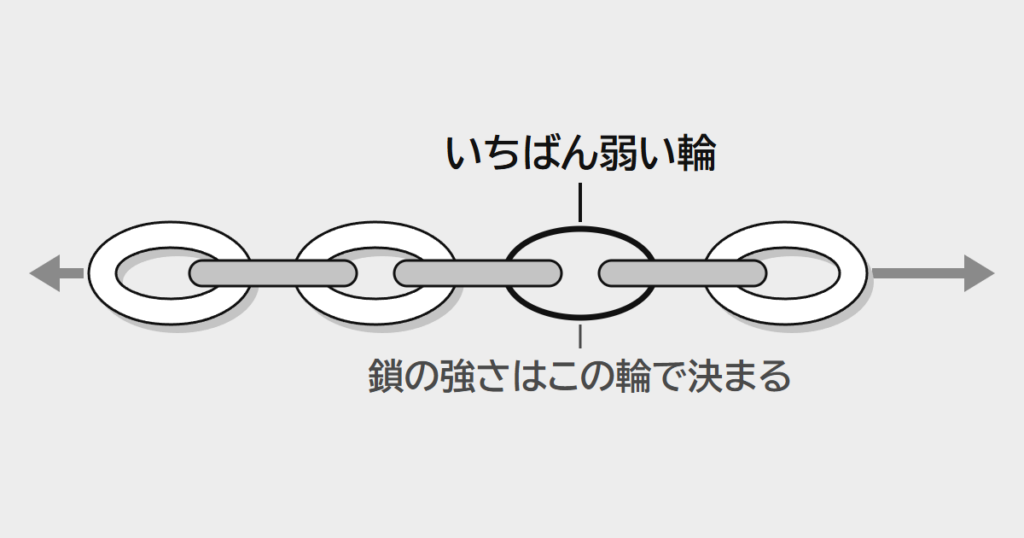
説明したいのは、守りに強い会社がなぜ外のソフトから入られたのかです。最弱リンクは、経済学者のJack Hirshleiferが1983年に論じた考え方で、鎖がいちばん弱い輪で切れるように、いくつもの部分がそろって初めて働く仕組みでは、全体の強さがいちばん弱い部分で決まります。
全員の分が欠かせず、1人でも欠ければ何も生まれない
情報セキュリティでも、どの入口も同じように信頼されるなら、安全はいちばん弱い所で決まります。例えば、ビルの受付で入館証を厳しく確かめても、業者に渡した合鍵で通用口が開くなら、守りは通用口の分しかありません。
このニュースでは、入口になった外の管理と営業のソフトが、いちばん弱い部分に当たります。Anthropicの説明では、Cathedralは何日も自社のシステムを試したあとで、そのソフトに移りました。
本体をどれだけ固めても、外のソフトが弱ければ守りはそこで決まります。
休まず試すAIエージェントが、外への依存先を狙っている
THE DECODERは、AIエージェントが会社のネットワークを休まず安く探れるようになったと書いています。AnthropicのLogan Graham氏も、攻撃する側はすでにAIエージェントを休まず動かし、外への依存先を狙っていると警告しました。
報道は、外のソフトが社内とどうつながり、どこが弱かったかを伝えていません。それでも、休まず安く試せるなら、本体を試し続けるより手薄な入口を探すほうが早いと考えます。CognitionのAlex Stamos氏も、社内とつないだ外のアプリは業界全体の大きな問題だと話しました。
社内のデータにつないだ外のサービスを、届く範囲ごとに並べる
私の会社でも、契約している外のサービスを台帳にまとめています。AIに台帳を読ませるときは読むだけの権限にし、仕事ごとに権限を分けています。本体を固める前に、次の順で弱い入口を探します。
- 顧客・人事・会計・チャットのデータにつないだサービスとAIの道具を、社員が入れたものまで書き出す
- それぞれ、読むだけか、書き換えや管理までできるかと、最後に権限を見直した日を並べる
- 使っていないのにつながったままのものは、つなぎを外す
- 届く範囲が広いのに見直していないものから、権限を読むだけに絞る
1つ目で社員が入れたものまで含めるのは、入口が契約したサービスとは限らないためです。Futurismによると、Binanceでは、開発チームの社員がAIのコーディングツールを入れようとして、改ざんされたHomebrewを入れたのが発端でした。攻撃者はのちに社内のAIツールも足場にして、別の開発者の端末を乗っ取っています。
あなたの職場で、つないだ外のサービスが思ったより広く社内に届くと気づいたことがあれば、この下のおたより欄で聞かせてください。
読み解きに使った概念・法則
最弱リンク
いくつもの部分がそろって初めて働く仕組みでは、全体の強さは、いちばん弱い部分の強さで決まる、という考え方。
この記事で取り上げたニュース
その後の関連ニュース
同じ概念・法則で読める記事
要件の約7割を満たすAIでも、全部そろうのは4件に1件ほど
なぜ?首位のAIは課題の要件を平均で約7割満たすのに、なぜ完全に正しくできた課題は26.4%にとどまり、4件のうち3件近くで人の手直しが必要になるのか
この記事からわかることAIに頼む仕事は、要件を書き出して1つ欠けたら使えないものに印を付け、印の無い要件は全体を見て足りない所だけ直し、印の要件は出来の割合で済ませず1つずつ照らし合わせ、種類をまたぐときは直す時間を先に取る
更新の記録
- 2026-10-30、同じ構造を米国防総省のネットワークでも観測した(WIREDの情報源によると、Accentureの社員が、複数の情報機関が使う国防総省のシステムを個人のClaude Codeのアカウントにつなぎ、ログイン情報を渡して管理者の権限を与えた。エージェントは見つかるまで2ヶ月動き、ログイン情報などを、NISTが危険と指摘していた外部のサイトに送ったとみられる。Accentureは、調査で根拠が無いと分かったと反論している。WIRED)
- 2026-11-04、同じ構造をShopifyの店舗でも観測した(店が使う外部のアプリに不正なコードが仕込まれ、買い物客を偽の決済画面へ誘導する例が見つかった。Shopifyは自社の基盤・仕組み・決済は侵されていないとし、規約ではアプリの使用による損害に責任を負わないとしている。AIで弱点を見つけやすくなり、アプリのまわりの攻撃が増えたと認めた。アプリの開発会社の代表は、自動の、ほぼ確実にAIを使った攻撃だと書いた。Shopifyの店向けのデータの会社の創業者は、多くの店が自分の店で何が動いているかを分かっていないと話した。Adweek)
- 2026-11-06、同じ構造をBinanceの約63億ドル分の暗号資産の流出でも観測した(Binanceの報告書によると、6月にウォレットの開発チームの社員がAIのコーディングツールを入れようとして、悪意ある広告から改ざんされたHomebrewを入れたのが発端。Binanceは異常を見つけて端末を替え、関係する資格情報を変えたが、その社員と同僚の役割が攻撃者に知られた。攻撃者は正規の求職サイトで別の技術者に偽の採用面接を持ちかけ、課題に見せた悪意あるコードを入れさせ、10月からは社内のAIツールを足場に3人目の端末も乗っ取った。Binanceは、北朝鮮とつながる疑いの攻撃57件を退けてきたとしている。Futurism)
- 2026-11-10、同じ構造をAIモデルの実行を支えるFireworks AIでも観測した(Bloombergによると、同社は、権限の無い第三者が同社のマシンを置く外部のクラウド事業者に侵入し、顧客のデータが見られたと顧客に知らせた。判明している中で数週間で2度目で、事案は10月24日に起き、Notion・Cursorなどの顧客と対応を進めているとしている。関係者によると、侵入には顧客のデータを含む場合のある数万のファイルが含まれていた)
- 何を意味するかの手順の1つ目に、社員が自分で入れた道具まで書き出すことを足し、Binanceで社員が入れようとしたAIのコーディングツールと社内のAIツールが入口になった例を添えた
- 2026-11-12、同じ構造をFireworks AIの侵入の続報でも観測した(VentureBeatによると、Fireworksの研究開発のマシンを置いていた外部のクラウド事業者が10月23日に侵入され、翌24日にそこから同社の開発のマシンに入られた。侵入されたデータには、Notionが利用者のAIの使い方を見せる機能のためにFireworksで分類させていたNotion AIの会話の記録が含まれ、Notionは影響を受けたおそれのあるワークスペースを1%未満としている。Fireworksは標準では会話を保存しないとしつつ、保存した応答・一括処理・学習など一部の機能では保存する)
- 2026-11-13、同じ構造をクラウドの提供会社Railwayへの侵入でも観測した(Computerworldによると、攻撃者は10月20日にビルドの仕組みの未知の弱点を突いて入り、社内のソースコードを手に入れてほかの入口を探し、設定を誤った信頼関係を使って利用者の環境変数を解く鍵まで得た。Railwayは約26時間の攻防をエージェントの速さの競争と表し、攻撃者は多くの経路を並行して試したとしている。利用者の設定値の一部(多くて全ワークスペースの1.85%)が解かれ、AIサービスの鍵で約74万ドル分の利用が不正に発生した。専門家は、1社ずつではなくRailwayのような提供会社を狙えば鍵を安く大量に集められると話した)
- 2026-11-16、同じ構造をMCP(AIとツールを結ぶ仕組み)でつないだAIエージェントでも観測した(VentureBeatへの寄稿によると、Palo Alto NetworksのUnit 42の試験では、1つのAIエージェントに5つのMCPサーバーをつなぐと、攻撃の成功率は78.3%だった。エージェントが1つのサーバーの出力を信頼できる文脈として扱うと、乗っ取られたサーバーが差し込んだ指示が、乗っ取られていないサーバーへの呼び出しにも入り込む。寄稿は、新しいMCPサーバーを管理できる場所に登録しないままつながないよう勧めている)
あなたの話も、聞かせてください
社内のデータにつないだ外のサービスやAIの道具が、思ったより広く社内に届くと気づいたのは、どんな場面でしたか。つないでいるものを見直したことがない、という職場の話でも構いません。
おたよりは編集部で読み、次に調べることや記事づくりの参考にします。
編集部からの返事や、その後の動きはこの欄に追記します。
届いたおたより
おたよりと、編集部からのお返事
気になった話があれば、あなたの経験・考え・疑問もおたよりで送れます。
自分のおたよりは、送ったブラウザでだけ確認できます。ブラウザの保存データを消すと、非公開の本文をこの欄で見返せなくなります。
シェアする


 Googleで探しやすくする

関連記事
PRODUCT
注目ツール
直近、ニュースや活用事例、techtech.clubの記事などから話題のITツールを厳選しています。
EXPLORE
ほかのコンテンツも読む
気になるテーマに切り替えて、続きを探せます。
注目の企業
今日のニュース
AIの答えを確かめる負担、生産性の伸びを打ち消すことも
原文を読む(The Conversation) ↗認知工学の研究者が、AIの答えが正しいかを確かめる時間と労力が、生産性の伸びを打ち消すことがあると論じています。経験のある開発者を対象にした試験では、AIを使うと速くなったと感じていたのに、作業時間は19%増えました。筆者は、確かめるための時間、研修、権限を働く人に与えるべきだとしています。
職場のAIに何を入力してよいか、名前を消すだけでは不十分
原文を読む(Computerworld) ↗AIに渡す情報について、専門家は、名前を顧客番号に置き換えても本人をたどれれば匿名にならないと指摘しています。どの作業にどの情報を使ってよいかは、会社が決めて従業員に示すべきだとしています。勤め先の指定と違うChatGPTを使ったセラピストが、機密情報は入れていないと話したが解雇された例もあります。
Google、AIによる完全自動のサイバー攻撃を初めて確認
原文を読む(THE DECODER) ↗Googleの脅威分析チームは、AIが弱点(脆弱性)探しから攻撃までを人の手を介さずに行う事例を初めて確認しました。見つかった仕組みは、修正プログラムの適用前後のコードを比べて弱点を探し、攻撃を自動で実行します。Googleは、より強力な攻撃は数ヶ月先に迫っているとしています。
仕事と組織の変化
株主総会での回答づくりに生成AIを活用
各社のIT活用
代金の受け取りでのPaidの使い方
社員の情報でのカオナビの使い方
文章・資料づくりでのAzure OpenAI Service(IIJ GIO with Microsoft Azure)の使い方
ふくおかFGAzure OpenAI Service(IIJ GIO with Microsoft Azure)
- 文章・資料づくり
文書の下書きや企画のアイデア出し、マーケット情報の整理に、本部と営業店の約6,000人が使える社内の生成AIを使っている
同じ仕事の他社事例を見る →