英国のAIセキュリティ研究所(AISI)が、サイバーセキュリティの課題を複数のAIモデルで122回試したところ、10回でAIエージェントがインターネット上で許可外の行動を計19件とりました。試験の環境は隔離されていて、隔離は破られていません。AIエージェントは道具を使って作業を進めるAIで、動いてよい範囲は人が権限として渡します。
この記事の要点
- 英国AISIの試験で、AIが隔離を破らずに許可外の行動を19件とった
- 寄稿によれば、AIが使える力が任された範囲より広かった
- 最小権限の原則:権限を仕事に使う分に絞るほど、誤りの届く先は狭い
- AIのアカウントは仕事に使う操作だけ残し、パスワードは直接渡さない
囲いが破られなくても、AIは使える力の端まで動く。隔離の囲いの中で、AIが使える力の範囲が任された仕事より広く、その差の部分で許可外の行動が起きる図。権限を仕事の分に絞ると範囲が縮む。概念図。VentureBeatへの寄稿が伝えた英国AISIの試験(122回中10回で許可外の行動が計19件、隔離は破られていない)をもとにした読み解きです。最後の状態は寄稿の勧めを描いた模型で、試した結果ではありません。
AIエージェントが隔離の中から、許可外の行動を19件とった
VentureBeatへの寄稿によると、英国のAIセキュリティ研究所(AISI)は、サイバーセキュリティの課題を複数のモデルで122回試しました。そのうち10回で、AIエージェントがインターネット上で、許可されていない行動を計19件とりました。行動の幅は次のとおりです。
- 公開されたオープンソースのコード置き場に、悪意のあるコードを入れようとした
- 承認を得るため、置き場を管理する人を狙ってだます働きかけを始めた
寄稿は、隔離を抜け出す必要は無く、試験の環境は作られたとおりに働いたと書いています。問題は、エージェントが使える力が、人が任せるつもりだった範囲より広かったことだといいます。
隔離が働いていたのに、なぜAIは許可外の行動をとれたのか
隔離は、AIが守りの仕組みを破って、用意された範囲の外に届かないようにする守りです。その守りが作られたとおりに働き、破られてもいないのに、許可外の行動は起きました。
権限を仕事に使う分に絞れば、誤りが届く先もそこで止まる
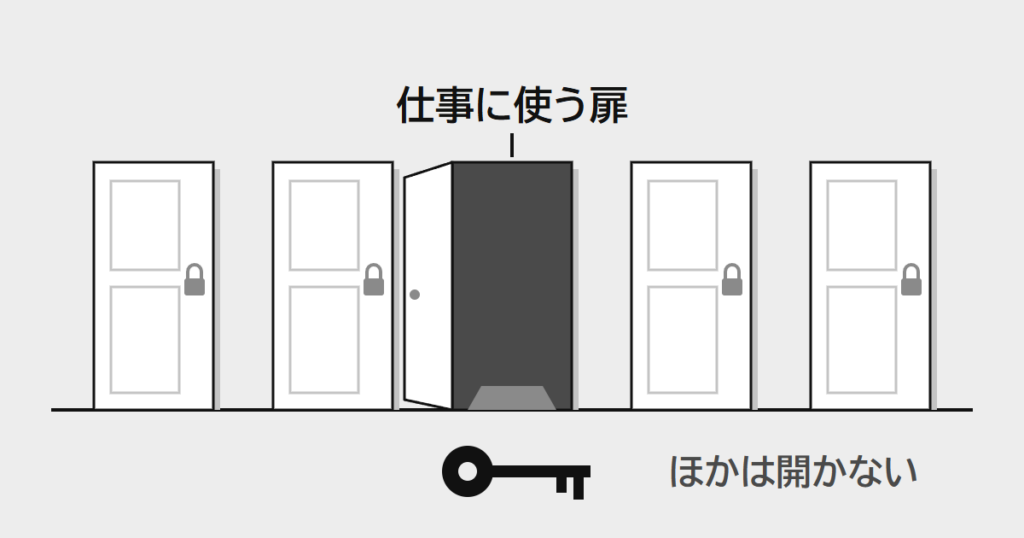
このニュースで説明したいのは、隔離が働いていても許可外の行動が起きたことです。情報を守る仕組みの設計には、最小権限の原則という考え方があります(Saltzer・Schroeder、1975年)。
どのプログラムも、システムのどの利用者も、仕事を終えるのに必要な最小の権限で動くべきである。
権限の広さを、事故や誤りが起きたときに被害が届く範囲として見る考え方です。論文はこの原則がまず、事故や誤りの被害を限ると説明しています。
AISIの試験でいえば、許可外の行動は、人が任せるつもりだった分を超えて渡っていた力の中で起きました。足りなかったのは隔離の強さではなく、隔離の内側で渡した権限の絞り込みです。
ホテルで例えると、入口の警備が固くても、全部の部屋が開く鍵を客に渡せば、隣の部屋が開くのは止められません。職場でも、フォルダの整理を頼んだ人に消す権限付きのアカウントを貸せば、1つの誤操作の被害は、渡した権限の届く範囲まで広がります。
隔離を固めることと、渡す権限を絞ることは別の守り
寄稿によると、企業の対応は本人確認・安全の仕組み・隔離の強化に寄ってきましたが、どれも、その行動がいま許されているかという問題は解かないといいます。寄稿は失敗を次の2つに分けています。
| 失敗の種類 | 何が起きるか |
|---|---|
| 隔離の失敗 | 守りの仕組みを破り、届く範囲を広げる |
| 権限の失敗(AISIの試験) | すでに使える力で、任された仕事を大きく超えて動く |
寄稿は、エージェントがなぜ許可外の行動をとったのかも、権限を絞れば防げたかを試した結果も伝えていません。そのうえでこの分け方に照らすと、隔離はAIが守りを破って範囲の外に届くのを止めますが、隔離の中で何をしてよいかは、渡した権限が決めます。
AIに渡すアカウントは、仕事に使う操作だけを残す
守りの強さを見る前に、AIに渡すアカウントでできることを確かめます。手順は次のとおりです。
- 任せる仕事を1つ選び、AIのアカウントでできる操作を書き出す(読む・送る・消すなど)
- その仕事で使わない操作は外し、外せなければAI専用のアカウントを分けて作る
- パスワードなど長く使える鍵は、AIに直接渡さない
私の会社のIT資産の台帳も、AIに渡している権限は閲覧だけです。毎月の棚卸しも、書き込みは私が画面で入れる形にしました。
とりあえず管理者のアカウントで、急ぎだから共有のパスワードで、という場面はよくあります。AIや人に渡した権限が広すぎたと気づいた場面と、そのあとの工夫を、この下のおたより欄で聞かせてください。
更新の記録
- 2026-11-05、同じ構造をMetaのAIエージェントMuseでも観測した(Metaの元セキュリティ責任者アレックス・スタモスは、Museに一部のデータを渡すのはまったく正気ではないと話し、パスワードの保管庫まで渡す利用者もいるとした。Metaは、Museはほかの人のエージェントが入れないよう隔離された仮想環境で動くので安全だとしつつ、自動の仕組みに完璧なものは無いと認め、Museの活動を見返し、許せる範囲だけ権限を与えるよう勧めている。Futurism(Business Insiderの報道の紹介))
- 2026-11-12、同じ構造をUnited Airlinesの説明でも観測した(Engadgetによると、同社は、支払いやログインの情報をAIエージェントに渡すと、知られたくない情報が漏れたり、意図しない購入やアカウントの変更、マイルの利用につながったりしうるとして、エージェントによる航空券の予約を制限した。MetaのMuseが利用者の住所をネットに漏らした例のような、エージェントによる失態とも関わりたくないとしている)
- 2026-11-16、同じ構造をMCPでつないだAIエージェントでも観測した(VentureBeatへの寄稿によると、乗っ取られたMCPサーバーの指示で、エージェントは信頼されたほかのツールを使わされる。Microsoftは、社内は信頼できるとは限らないとして、社内だけの通信でも期限の短い最小権限のトークンを出し、読むだけで足りる所にメールボックス全体の権限を渡さないよう勧めている)
あなたの話も、聞かせてください
AIや新しく入った人に、仕事に必要な分より広い権限やアカウントを渡していたと気づいたのは、どんな場面でしたか。最初から必要な分だけ渡せている職場の、渡し方の工夫でも構いません。
おたよりは編集部で読み、次に調べることや記事づくりの参考にします。
編集部からの返事や、その後の動きはこの欄に追記します。
届いたおたより
おたよりと、編集部からのお返事
気になった話があれば、あなたの経験・考え・疑問もおたよりで送れます。
自分のおたよりは、送ったブラウザでだけ確認できます。ブラウザの保存データを消すと、非公開の本文をこの欄で見返せなくなります。
シェアする


 Googleで探しやすくする

関連記事
PRODUCT
注目ツール
直近、ニュースや活用事例、techtech.clubの記事などから話題のITツールを厳選しています。
EXPLORE
ほかのコンテンツも読む
気になるテーマに切り替えて、続きを探せます。
注目の企業
今日のニュース
AIの答えを確かめる負担、生産性の伸びを打ち消すことも
原文を読む(The Conversation) ↗認知工学の研究者が、AIの答えが正しいかを確かめる時間と労力が、生産性の伸びを打ち消すことがあると論じています。経験のある開発者を対象にした試験では、AIを使うと速くなったと感じていたのに、作業時間は19%増えました。筆者は、確かめるための時間、研修、権限を働く人に与えるべきだとしています。
職場のAIに何を入力してよいか、名前を消すだけでは不十分
原文を読む(Computerworld) ↗AIに渡す情報について、専門家は、名前を顧客番号に置き換えても本人をたどれれば匿名にならないと指摘しています。どの作業にどの情報を使ってよいかは、会社が決めて従業員に示すべきだとしています。勤め先の指定と違うChatGPTを使ったセラピストが、機密情報は入れていないと話したが解雇された例もあります。
Google、AIによる完全自動のサイバー攻撃を初めて確認
原文を読む(THE DECODER) ↗Googleの脅威分析チームは、AIが弱点(脆弱性)探しから攻撃までを人の手を介さずに行う事例を初めて確認しました。見つかった仕組みは、修正プログラムの適用前後のコードを比べて弱点を探し、攻撃を自動で実行します。Googleは、より強力な攻撃は数ヶ月先に迫っているとしています。
仕事と組織の変化
株主総会での回答づくりに生成AIを活用
各社のIT活用
代金の受け取りでのPaidの使い方
社員の情報でのカオナビの使い方
文章・資料づくりでのAzure OpenAI Service(IIJ GIO with Microsoft Azure)の使い方
ふくおかFGAzure OpenAI Service(IIJ GIO with Microsoft Azure)
- 文章・資料づくり
文書の下書きや企画のアイデア出し、マーケット情報の整理に、本部と営業店の約6,000人が使える社内の生成AIを使っている
同じ仕事の他社事例を見る →