 Claude Code
Apiiroの研究者が、コードを共有するGitHubで公開されたClaude Codeの設定ファイルに、パスワードなどの秘密を見つけました。Claude Codeでコマンドの実行を「はい、今後は聞かない」と許可すると、その許可が設定ファイルに残ります。このファイルは、GitHubに上げない一覧(.gitignore)に入ります。
この記事の要点
- Claude Codeの設定ファイル10万件超が公開され、約1,100件に秘密
- 上げない一覧は手元のパソコンにしか無い
- フェイルセーフ・デフォルトで読むと、除外の抜けは通るほうに出る
- 出したくないものは、通す一覧で守れるかを確かめる
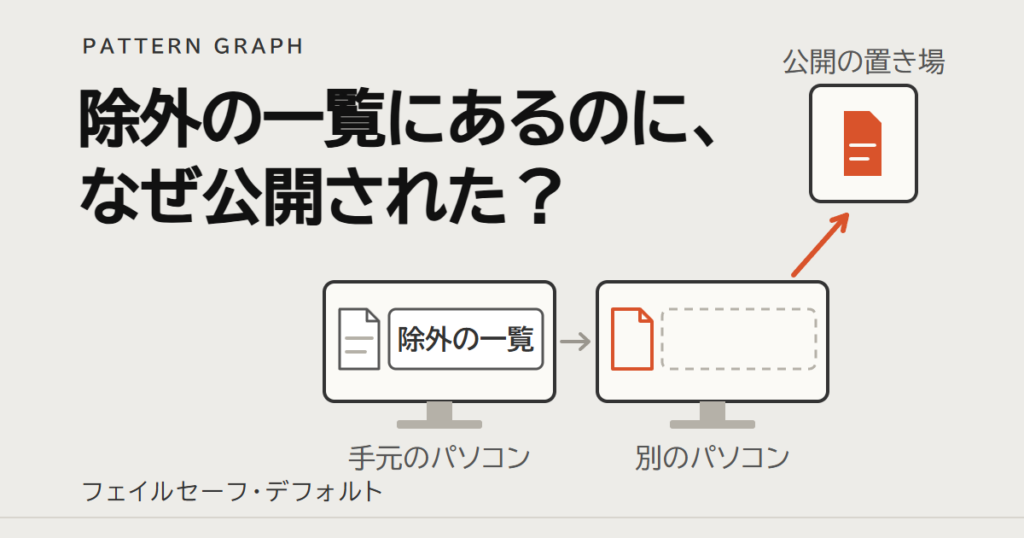
除外の一覧が無い所で、秘密入りの設定はどこへ行くか。フォルダのあるパソコンと公開の置き場を並べた模型。手元では除外の一覧が秘密入りの設定を止め、別のパソコンでは一覧が付いてこず設定が公開の置き場へ移り、許可の一覧に替えると設定は左に残る。概念図。Ars Technicaが伝えたApiiroの調べをもとに、フェイルセーフ・デフォルトの考え方で描いた模型で、実際のファイルの数や上がった経路を表すものではありません。
Claude Codeの設定ファイルが、秘密を残したまま公開の置き場に上がった
Ars Technicaによると、Apiiroの研究者は、GitHubの置き場に入ったClaude Codeの設定ファイルに、パスワードやAPIの鍵など、数千の秘密を見つけました。コマンドの実行を「はい、今後は聞かない」と許可すると、その選択は手元の設定ファイルに決まりとして保存されます。
決まりにはコマンドがそのまま書かれることが多く、中に含まれる秘密も一緒に残ります。Anthropicの説明では、このファイルは、開発者のパソコン全体で使う、GitHubに上げないファイルの一覧に入ります。ただ、この一覧は置き場ごとには引き継がれず、別のパソコンに複製したときや、あとからフォルダを置き場にしたときに、誤って上がることがあります。
| Apiiroが数えたもの | 件数 |
|---|---|
| 公開の置き場に上がった設定ファイル | 10万件超 |
| そのうち秘密を含んでいたもの | 約1,100件(63の組織) |
| 秘密を探す道具2つが拾わなかった秘密 | 215件(約1,100件のうち) |
上げない一覧に入るファイルが、なぜ公開の置き場に上がるのか
GitHubに上げない一覧は、書いたものだけを止める除外の一覧です。受付が「お断りの名簿」だけを持つパーティーと同じで、名簿に無い人は誰でも入れます。
決めていないものは通さない、を守りの出発点にする
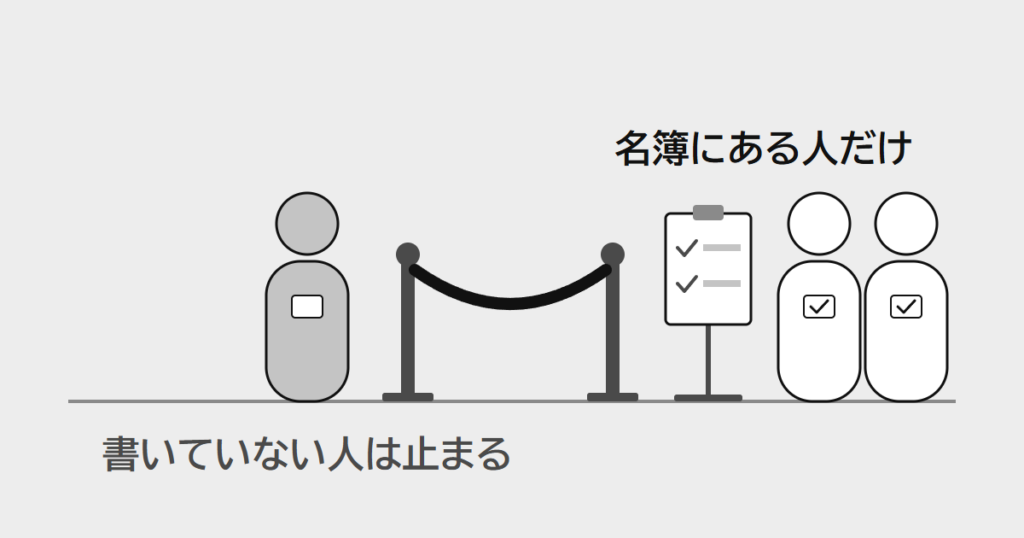
説明したいのは、除外の一覧があるのに、設定ファイルが公開されうることです。フェイルセーフ・デフォルトは、ジェローム・ソルツァーとマイケル・シュローダーが1975年の論文で挙げた設計の原則で、通すかどうかを除外ではなく許可で決め、決めていないものは通さない状態から始めます。
許可で決める仕組みの誤りは、拒む形で表れてすぐに見つかります。除外で決める仕組みの誤りは、通す形で表れ、ふだんの使い方では気づかれないことがあります。
Claude Codeの設定ファイルは除外で守られ、一覧の無い別のパソコンや後から作った置き場では、何も決まっていないファイルとして扱われます。秘密を探す道具も見つけたものを消す仕組みで、拾えなかった秘密は残ります。
私の会社でも先日、記事に載せる製品の写真を11枚撮りました。手を加えずに使えると思っていましたが、載せる前に確かめると、11枚すべてに撮った場所の位置情報が入っていました。写真の付帯情報も、消すと決めたもの以外は付いたまま出ていきます。
秘密は許可の記録に写り、守りは一覧のあるパソコンにしか無い
報道は、設定ファイルがどの経路で上がったかの内訳を伝えていません。Claude Codeのボリス・チャーニー氏は、手で作ったファイルを置き場に入れた例に限られるようだとしています。一覧に守られない経路が1つでもあれば、次の流れになると考えます。
- 「今後は聞かない」の許可が、コマンドごと秘密を設定ファイルに写すことが多い
- 一覧の無いパソコンや置き場では、設定ファイルもほかのファイルと同じに扱われる
守りが除外の一覧にあるかぎり、一覧の無い場所では、秘密の入ったファイルも通るほうに出ます。
出したくないものは、通すものだけを書く一覧で守る
AIの道具に限らず、出したくないものの守りは、次の順で確かめます。
- 出したくないファイルや資料を1つ選ぶ
- それを守るのが、通すものを書く一覧か、外すものを書く一覧かを見る
- 外す一覧なら、別のパソコンや新しいフォルダでも止まるかを試す
- 止まらないなら通す一覧に替え、替えられなければ使い始める前に一覧を確かめる
見せないつもりの資料が、制限のかけ忘れで全員に見えていた場面は、よくあります。あなたの職場で外す一覧の守りが抜けた場面と、通す形に替えた工夫を、この下のおたより欄で聞かせてください。
読み解きに使った概念・法則
フェイルセーフ・デフォルト
守る仕組みが、通すかどうかを除外ではなく許可で決め、何も決めていないものは通さない状態を出発点にする、という設計の原則。
この記事で取り上げたニュース
その後の関連ニュース
更新の記録
- 2026-11-11、同じ構造をGrok Buildの共有リンクでも観測した(Ars Technicaによると、Clarocの試験では共有リンクの既定が「リンクを知る全員」で、でたらめな単語をドメインの左側に置くためパッシブDNSの公開データベースから一覧でき、grok.meで終わる43,601件のうち3万5,000件超が誰でも開ける状態だった。Cursorの担当者は、アプリは既定で非公開だと説明した)
あなたの話も、聞かせてください
見せない・出さないものを一覧に書いて守っていたのに、書き漏れから人目に出てしまった場面はありましたか。開けてよい人だけを許可する形に替えて防げた話でも構いません。
おたよりは編集部で読み、次に調べることや記事づくりの参考にします。
編集部からの返事や、その後の動きはこの欄に追記します。
届いたおたより
おたよりと、編集部からのお返事
気になった話があれば、あなたの経験・考え・疑問もおたよりで送れます。
自分のおたよりは、送ったブラウザでだけ確認できます。ブラウザの保存データを消すと、非公開の本文をこの欄で見返せなくなります。
シェアする


 Googleで探しやすくする

関連記事
PRODUCT
注目ツール
直近、ニュースや活用事例、techtech.clubの記事などから話題のITツールを厳選しています。
EXPLORE
ほかのコンテンツも読む
気になるテーマに切り替えて、続きを探せます。
注目の企業
今日のニュース
AIの答えを確かめる負担、生産性の伸びを打ち消すことも
原文を読む(The Conversation) ↗認知工学の研究者が、AIの答えが正しいかを確かめる時間と労力が、生産性の伸びを打ち消すことがあると論じています。経験のある開発者を対象にした試験では、AIを使うと速くなったと感じていたのに、作業時間は19%増えました。筆者は、確かめるための時間、研修、権限を働く人に与えるべきだとしています。
職場のAIに何を入力してよいか、名前を消すだけでは不十分
原文を読む(Computerworld) ↗AIに渡す情報について、専門家は、名前を顧客番号に置き換えても本人をたどれれば匿名にならないと指摘しています。どの作業にどの情報を使ってよいかは、会社が決めて従業員に示すべきだとしています。勤め先の指定と違うChatGPTを使ったセラピストが、機密情報は入れていないと話したが解雇された例もあります。
Google、AIによる完全自動のサイバー攻撃を初めて確認
原文を読む(THE DECODER) ↗Googleの脅威分析チームは、AIが弱点(脆弱性)探しから攻撃までを人の手を介さずに行う事例を初めて確認しました。見つかった仕組みは、修正プログラムの適用前後のコードを比べて弱点を探し、攻撃を自動で実行します。Googleは、より強力な攻撃は数ヶ月先に迫っているとしています。
仕事と組織の変化
株主総会での回答づくりに生成AIを活用
各社のIT活用
代金の受け取りでのPaidの使い方
社員の情報でのカオナビの使い方
文章・資料づくりでのAzure OpenAI Service(IIJ GIO with Microsoft Azure)の使い方
ふくおかFGAzure OpenAI Service(IIJ GIO with Microsoft Azure)
- 文章・資料づくり
文書の下書きや企画のアイデア出し、マーケット情報の整理に、本部と営業店の約6,000人が使える社内の生成AIを使っている
同じ仕事の他社事例を見る →